Ce que vous devez vraiment savoir sur la conservation des données en ligne repose sur un fait simple : le cloud n’est ni un coffre-fort magique impossible à forcer, ni un disque dur sans limite, ni une protection automatique contre les erreurs humaines et les cyberattaques. Confier ses fichiers à une autre entreprise revient à lui laisser gérer des serveurs éloignés. Cela ne vous retire pas la responsabilité juridique, stratégique et pratique de vos informations. La protection de votre patrimoine numérique dépend de règles claires, d’un partage précis des responsabilités et d’une distinction entre la synchronisation et une vraie stratégie de sauvegarde.
Entre les promesses publicitaires d’un accès permanent et les craintes d’espionnage industriel, les idées fausses compliquent souvent le choix d’une solution. Que vous commenciez avec un service de stockage cloud gratuit pour synchroniser quelques dossiers personnels ou que vous prépariez le déplacement de plusieurs pétaoctets de données d’une entreprise, séparer le vrai du faux aide à éviter des problèmes techniques et financiers coûteux.
Mythe n° 1 : stocker ses fichiers dans le cloud suffit à les sauvegarder
Stockage, synchronisation, sauvegarde et archivage : quelles différences ?
Ces quatre mots sont souvent employés comme s’ils avaient le même sens. Le stockage en ligne fournit un espace distant pour déposer des documents. La synchronisation copie en temps réel l’état d’un dossier local vers un serveur. Elle permet à plusieurs appareils connectés d’utiliser la même version d’un fichier.
La sauvegarde (backup) répond à un autre besoin. Elle crée une copie prise à un moment précis, séparée et protégée, qui doit rester disponible même si l’original est modifié ou détruit. L’archivage sert surtout à respecter des règles de conservation et de preuve. Il demande un suivi des actions, une date fiable et une protection qui permet de prouver qu’un document n’a pas été modifié.
Pourquoi une suppression peut se propager à tous les appareils
Si vous utilisez une application de synchronisation et que vous supprimez par erreur un dossier important sur votre ordinateur portable, l’application transmet rapidement cette action au serveur cloud. En peu de temps, le dossier peut aussi disparaître de votre tablette, de votre ordinateur fixe et de vos téléphones connectés.
Ce n’est pas un bug, mais le fonctionnement normal d’un miroir numérique. Le miroir reproduit les créations et les modifications, mais aussi les suppressions et les fichiers endommagés. Sans protection supplémentaire, la synchronisation peut donc transmettre très vite une erreur humaine ou une infection.
Rétention, historique des versions et restauration après incident
Pour limiter ce risque, les services modernes proposent des règles de conservation et un historique des versions. Ces fonctions gardent les anciens états d’un fichier modifié. Selon l’offre, ils peuvent rester disponibles pendant 30 jours ou plusieurs années.
La corbeille et l’historique sont une première protection, mais ils ne suffisent pas en cas d’attaque générale. Si un compte est vidé après le vol de ses identifiants, l’attaquant peut aussi supprimer la corbeille et les anciennes versions. Pour restaurer réellement les fichiers, il faut des copies fixes et protégées, que l’utilisateur ne peut pas effacer directement depuis l’interface habituelle.
La règle des 3-2-1 pour protéger durablement ses données
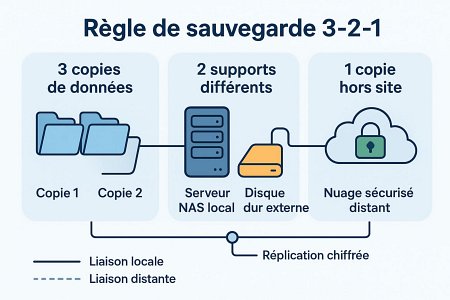
Les spécialistes de la sécurité recommandent la règle 3-2-1 pour les données importantes. Elle consiste à conserver 3 copies distinctes : l’original utilisé au quotidien et 2 sauvegardes. Ces copies doivent se trouver sur 2 types de supports différents, par exemple un serveur de fichiers interne et un espace distant. Au moins 1 copie doit être conservée dans un autre lieu.
Le cloud peut très bien servir de copie éloignée, à condition d’être alimenté par une vraie sauvegarde à sens unique et non par un simple dossier partagé que chacun peut modifier ou supprimer. Cette copie distante doit rester séparée des incidents qui touchent l’environnement de travail principal.
Mythe n° 2 : les données cloud sont toujours disponibles et impossibles à perdre
Disponibilité, durabilité et redondance : trois garanties différentes
Les grands fournisseurs informatiques mettent souvent en avant des taux de durabilité très élevés, comme les « onze neuf » (99,999999999 %). Ce chiffre statistique estime la probabilité qu’un octet conservé ne soit pas endommagé par un problème matériel pendant une année. Le résultat repose sur la copie des données, le codage d’effacement et des contrôles réguliers.
La durabilité ne veut toutefois pas dire disponibilité. La disponibilité correspond au temps pendant lequel le service répond aux demandes des utilisateurs. Un fournisseur peut conserver vos fichiers sans les abîmer, tout en rendant le service inaccessible pendant huit heures à cause d’une panne réseau, d’une mauvaise configuration BGP ou d’un incendie dans une infrastructure.
Les risques de panne, d’erreur humaine, de ransomware et de fermeture de compte
Le cloud ne fait pas disparaître les menaces. Il déplace une partie des risques. Selon le rapport Verizon DBIR, les rançongiciels représentaient 44 % des violations de données confirmées en 2025. Ils visent maintenant aussi les systèmes de gestion du cloud pour chiffrer ou détruire des espaces de stockage avec des droits d’administration volés.
Il faut aussi compter les erreurs de manipulation, les problèmes internes du fournisseur et les suspensions soudaines de compte. Un système automatique de lutte contre la fraude peut bloquer un compte par erreur. Un particulier ou une petite entreprise peut alors perdre immédiatement l’accès à ses outils de travail, sans pouvoir joindre rapidement une personne.
La sauvegarde cloud favorise la continuité d’activité
Bien configuré, le cloud peut aider à préparer un plan de continuité d’activité (PCA) ou un plan de reprise d’activité (PRA). Il protège contre les incidents locaux comme une inondation, un vol de matériel ou un court-circuit dans les bureaux. Les fichiers restent accessibles depuis une autre connexion si le site principal ne fonctionne plus.
Deux indicateurs doivent être définis. Le RPO (Recovery Point Objective) indique la quantité maximale de données que vous acceptez de perdre entre la dernière sauvegarde et l’incident. Le RTO (Recovery Time Objective) indique le temps maximal acceptable pour remettre le service en marche.
Tester régulièrement la restauration des fichiers
Une règle simple s’applique à la protection des données : une sauvegarde qui n’a jamais été restaurée n’est pas vraiment vérifiée. L’ANSSI recommande de tester régulièrement les procédures de reprise afin de trouver les problèmes avant une vraie crise.
Le test ne doit pas consister seulement à télécharger un petit fichier texte. Il faut aussi essayer de restaurer des dossiers complexes, des bases de données ou des images de serveurs. Mesurez le temps nécessaire pour récupérer les volumes concernés et comparez-le au débit réel de votre connexion.
Mythe n° 3 : le cloud n’est pas sécurisé
Ce que sécurise le fournisseur et ce qui reste à la charge de l’utilisateur
Le modèle de responsabilité partagée précise le rôle du fournisseur et celui du client. Le prestataire s’occupe de la « sécurité du cloud ». Cela comprend la protection physique des centres de données, les alimentations de secours, la sécurité des systèmes de virtualisation et les mises à jour de base de l’infrastructure.
La « sécurité dans le cloud » dépend de l’utilisateur. Vous devez régler les droits d’accès, séparer les dossiers, renouveler les identifiants et protéger les appareils qui se connectent au service. Accuser le fournisseur après avoir laissé un dossier en accès public revient à reprocher à un serrurier une porte restée grande ouverte.
Chiffrement en transit, au repos et de bout en bout
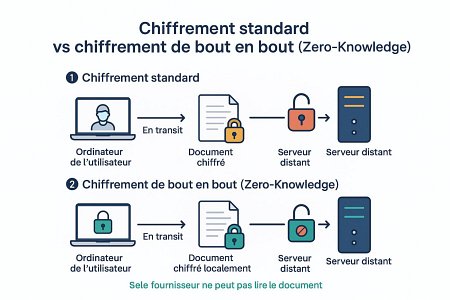
Le chiffrement protège les données à plusieurs moments. Le chiffrement en transit, souvent assuré par TLS/HTTPS, protège les fichiers pendant leur déplacement entre votre appareil et les serveurs. Il réduit le risque d’interception sur les réseaux traversés.
Le chiffrement au repos applique un algorithme comme l’AES-256 aux disques du centre de données. Les blocs deviennent illisibles si un support est volé. Mais si le fournisseur possède les clés de déchiffrement, il peut encore accéder au contenu. Avec le chiffrement de bout en bout (Zero-Knowledge), le verrouillage et le déverrouillage sont réalisés sur votre appareil avant l’envoi. Le fournisseur ne peut alors pas lire les fichiers.
Authentification multifacteur et gestion des droits d’accès
Le vol d’identifiants reste l’une des premières méthodes utilisées par les cybercriminels. L’authentification multifacteur (MFA) ajoute une seconde preuve, par exemple une clé physique FIDO2/WebAuthn ou une application qui crée des codes à usage unique. Elle bloque la plupart des attaques qui testent de nombreux mots de passe ou qui utilisent des messages d’hameçonnage classiques.
Les droits doivent aussi suivre le principe du privilège minimum. Aucun utilisateur ou programme ne devrait disposer des droits d’administration complets pour ses tâches quotidiennes. Séparer les accès par projet et limiter les droits de modification réduit les dégâts possibles si un compte est compromis.
Les menaces liées aux mots de passe, aux comptes compromis et au partage public
Les liens ouverts sont une faiblesse importante, chez les professionnels comme chez les particuliers. Créer un lien public sans date de fin ni mot de passe pour envoyer un document administratif revient à le rendre visible sur Internet. Ces liens peuvent être trouvés par des moteurs de recherche ou interceptés par des personnes non autorisées.
Réutiliser le même mot de passe sur plusieurs services met tout votre environnement en danger. Si un petit service subit une fuite, des robots essaient automatiquement les adresses e-mail et les mots de passe volés sur les grandes plateformes de stockage cloud.
Mythe n° 4 : le fournisseur peut lire et utiliser librement les fichiers
Conditions contractuelles, confidentialité et accès technique
Les grands fournisseurs sont liés par des contrats qui interdisent l’utilisation de vos contenus à des fins non autorisées. Ils doivent toutefois accéder techniquement à certaines données pour faire fonctionner le service : recherche dans le texte, création d’aperçus d’images ou analyse automatique contre les logiciels malveillants.
Pour réaliser ces tâches, les serveurs doivent parfois déchiffrer temporairement les fichiers en mémoire. Le traitement est automatisé et encadré par des règles internes, mais il demande de faire confiance aux logiciels du fournisseur et aux employés qui disposent de droits de maintenance élevés.
Métadonnées, données personnelles et contenus stockés
Même si le texte d’un document reste privé, les métadonnées sont souvent accessibles au fournisseur. Il peut s’agir du nom du fichier, de sa taille, de sa date de création, de la fréquence des synchronisations, des adresses IP utilisées et des journaux de connexion. Ces éléments peuvent révéler beaucoup sur les habitudes d’un utilisateur.
Les métadonnées servent au support technique, à la gestion du réseau et à la facturation. Elles peuvent aussi être demandées par la justice. Les autorités peuvent ainsi reconstituer les relations et les habitudes de travail d’une personne sans ouvrir le contenu de ses documents.
Chiffrement côté client et contrôle des clés
Pour empêcher un employé du fournisseur ou un pirate de lire les fichiers, la solution la plus forte consiste à laisser le client garder les clés. Cette méthode est appelée Bring Your Own Key ou chiffrement côté client. L’utilisateur crée et conserve les clés sur son propre appareil.
Les fichiers quittent alors l’appareil sous la forme de blocs impossibles à comprendre sans la clé. Le fournisseur agit comme un transporteur qui ne peut pas lire les données. Il les conserve et les distribue sans connaître leur contenu.
Les limites pratiques du chiffrement de bout en bout
Cette protection impose cependant certaines limites. Comme le fournisseur ne voit pas les données en clair, il ne peut pas toujours proposer une édition collaborative avancée dans un navigateur, une recherche complète dans de gros documents ou des aperçus multimédias immédiats sur les téléphones.
Si vous perdez votre phrase de passe principale ou votre clé de récupération, l’accès aux fichiers peut être perdu pour toujours. Le service client ne pourra pas réinitialiser le compte, puisque les serveurs ne possèdent pas les clés nécessaires pour lire ou recréer les données.
Mythe n° 5 : les données restent toujours en France ou dans l’Union européenne
Région d’hébergement, réplication et sous-traitants
Choisir une région appelée « France » ou « Europe » ne signifie pas que tous les flux restent dans cette zone. Les espaces principaux peuvent être installés dans des centres de données à Paris ou à Francfort, tandis que d’autres fonctions utilisent des réseaux mondiaux de diffusion de contenu (CDN) et des sous-traitants situés ailleurs.
Le routage, les mesures techniques, le filtrage des courriers indésirables et le support permanent peuvent être gérés par des filiales ou des entreprises en dehors de l’Union européenne. Pendant une intervention technique, des extraits de données ou des journaux peuvent passer par des outils d’administration installés sur d’autres continents.
Comment vérifier le lieu de conservation des données
Pour vérifier où sont réellement conservées vos données, consultez l’accord de traitement des données (DPA) et les engagements de service (SLA) du fournisseur. Les prestataires sérieux indiquent les zones où sont placées les données principales et les copies de sauvegarde.
Des outils d’audit peuvent aussi relever les adresses IP des serveurs auxquels l’application de synchronisation se connecte. Cette vérification permet de comparer les engagements du contrat avec le chemin réellement suivi par les données sur Internet.
RGPD, transferts internationaux et obligations du responsable de traitement
Le Règlement général sur la protection des données (RGPD) encadre le transfert de données personnelles hors de l’Espace économique européen. Un transfert vers un pays tiers doit reposer sur une décision d’adéquation de la Commission européenne ou sur des protections adaptées, comme les Clauses contractuelles types (CCT).
La loi américaine, avec le CLOUD Act et la section 702 du FISA, peut permettre aux autorités américaines de demander des données détenues par des entreprises américaines, même si les serveurs se trouvent dans un autre pays. Cette portée internationale demande une attention particulière aux organisations européennes qui traitent des informations sensibles.
Exigences de conformité pour les données sensibles et professionnelles
Certains secteurs imposent des règles plus strictes que le RGPD. Dans la santé, les données médicales doivent être confiées à des opérateurs certifiés HDS (Hébergeur de données de santé). Cette certification prévoit des contrôles réguliers et des mesures de séparation renforcées.
Pour les administrations et les opérateurs d’importance vitale (OIV), l’ANSSI a créé le référentiel SecNumCloud. Cette qualification vérifie un niveau élevé de protection contre les cyberattaques et vise aussi à protéger les organisations contre l’application de lois étrangères à portée internationale.
Mythe n° 6 : fermer un compte efface immédiatement toutes les données
Délais de suppression, copies de sauvegarde et obligations légales de conservation
Cliquer sur « supprimer mon compte » ne fait pas disparaître instantanément toutes les données des disques du fournisseur. Les prestataires commencent généralement par une suppression logique : le lien vers les fichiers est retiré et l’espace est déclaré disponible pour une nouvelle écriture. Les données brutes peuvent toutefois rester sur le support jusqu’à leur remplacement.
Les copies présentes dans les sauvegardes générales du fournisseur peuvent aussi rester disponibles pendant la durée prévue pour les bandes ou les anciennes images. Les lois sur la cybercriminalité peuvent enfin obliger le prestataire à conserver les métadonnées de connexion et les journaux techniques pendant une période donnée, afin de répondre aux demandes de la justice.
Droit d’accès, d’effacement et de récupération des données personnelles
Le RGPD reconnaît le droit à l’effacement, aussi appelé « droit à l’oubli ». Son application est toutefois difficile dans des systèmes répartis sur de nombreux serveurs. En février 2026, le Comité européen de la protection des données (EDPB) a publié les résultats d’une action menée auprès de plusieurs centaines de responsables de traitement. Ces travaux ont montré qu’il reste difficile de retirer des données individuelles de sauvegardes qui ne peuvent pas être modifiées.
Les entreprises qui respectent les règles enregistrent la demande d’effacement et empêchent toute réintroduction des données dans les systèmes actifs. Elles suppriment ensuite les données au fur et à mesure que les anciennes sauvegardes arrivent à la fin de leur période de conservation et sont remplacées.
Exporter ses données avant la fermeture d’un compte
Avant de fermer un service de stockage, vous devez récupérer vous-même une copie complète de votre environnement. Les plateformes proposent souvent un outil qui crée une archive compressée de tous les dossiers stockés.
Examinez cette archive sur un appareil local avant de fermer le compte. Vérifiez que les gros fichiers sont complets, que les documents sont encore lisibles et que leurs dates de création originales ont été conservées.
Mythe n° 7 : passer d’un service cloud à un autre est impossible
Portabilité des données et formats ouverts
L’idée d’une dépendance totale à un fournisseur (vendor lock-in) vient de services anciens qui rendaient volontairement le départ difficile. Les règles européennes sur la portabilité ont amélioré la situation en demandant aux plateformes de fournir les données dans des formats structurés et lisibles par ordinateur.
Pour les documents, les formats courants et ouverts facilitent le changement : fichiers bureautiques normalisés, PDF/A et images non liées à un logiciel particulier. Si vos systèmes ne dépendent pas d’API propriétaires, déplacer les dossiers vers un autre service revient souvent à recopier la même arborescence.
Frais, délais et limites techniques d’une migration
La loi peut permettre de changer de fournisseur, mais le déplacement reste parfois long et difficile. Envoyer plusieurs téraoctets par une connexion personnelle ou professionnelle peut prendre des heures ou plusieurs jours. Le transfert utilise alors une grande partie du débit montant et descendant.
Le Data Act européen, applicable depuis septembre 2025, limite les obstacles techniques injustifiés et prévoit la suppression progressive des frais élevés de sortie de réseau (egress fees). Des opérations importantes peuvent toutefois entraîner des frais de traitement ou demander l’envoi de boîtiers physiques lorsque les volumes sont très grands.
Vérifier les conditions de réversibilité avant de souscrire
Tout projet de stockage, surtout dans une entreprise, doit prévoir une clause de réversibilité dès la signature du contrat. Cette clause explique comment le fournisseur devra rendre toutes les données si le contrat prend fin.
Vérifiez le délai de préparation des archives, la durée pendant laquelle l’accès restera ouvert après la demande de départ et les formats utilisés pour rendre les métadonnées. Ces dernières peuvent comprendre les droits d’accès, l’historique des actions et les étiquettes des documents.
Éviter la dépendance à un fournisseur unique
Pour réduire le risque de blocage, séparez les applications des fichiers de stockage eux-mêmes. Des protocoles et des interfaces ouverts, comme l’API S3, permettent de déplacer le stockage vers un autre fournisseur en changeant seulement quelques paramètres.
Un outil de synchronisation ou de sauvegarde compatible avec plusieurs fournisseurs laisse aussi plus de liberté. Vous pouvez comparer les offres et changer de plateforme sans reconstruire tous vos processus internes.
Mythe n° 8 : le cloud coûte toujours moins cher qu’un stockage local
Abonnement, volume stocké, transfert et restauration : que paie-t-on ?
Les publicités mettent souvent en avant l’absence d’achat initial de serveurs (CapEx) et le paiement mensuel des services (OpEx). Pourtant, le prix d’un service cloud moderne ne dépend pas seulement de la quantité de gigaoctets conservés.
Les factures professionnelles peuvent inclure des frais par appel d’API : chaque lecture, écriture ou demande de liste peut être comptée. Il faut aussi ajouter le transfert sur le réseau et les prix liés aux différents niveaux de stockage. Le stockage chaud permet un accès rapide, tandis que le stockage froid coûte moins cher mais peut facturer la récupération des données.
Coûts cachés liés aux versions, aux utilisateurs et à la sortie des données
Les anciennes versions de fichiers peuvent faire augmenter la facture sans être visibles au premier regard. Sans règle de nettoyage automatique, un fichier vidéo de 50 Go ou une base de données modifiée régulièrement peut produire plusieurs téraoctets d’historique. Cet historique reste stocké et facturé chaque mois.
Il faut aussi compter les licences de chaque utilisateur et les dépenses liées aux grands tests de restauration. La gestion financière du cloud, appelée FinOps, sert à suivre ces coûts, à repérer les ressources inutilisées et à choisir la bonne capacité.
Quand le cloud améliore réellement les coûts et la capacité d’évolution
Le cloud peut devenir plus intéressant lorsque l’activité change beaucoup ou que sa croissance est difficile à prévoir. Acheter des serveurs pour gérer un pic de travail de deux mois par an immobilise de l’argent dans du matériel qui reste peu utilisé le reste du temps.
Avec un service cloud, les ressources suivent la demande. Elles peuvent être ajoutées en quelques secondes puis retirées lorsque l’activité baisse. Le prix du service comprend aussi l’électricité, la climatisation, la surveillance des bâtiments et le remplacement régulier des disques. Ces coûts sont souvent oubliés dans les calculs du stockage local.